Som medarbejder på DTU får du udleveret IT-udstyr og adgang til systemer med værdifulde og fortrolige data. Du har derfor et ansvar for at overholde sikkerhedsforanstaltninger, der giver høj IT-sikkerhed.
Lås altid din computer, når du forlader den.
Brug stærke adgangskoder og aktiver to-faktor-godkendelse, hvor det er muligt.
Hold software og operativsystemer opdateret – sikkerhedsopdateringer lukker kendte sårbarheder.
Opbevar IT-udstyr med DTU-data sikkert – også på rejsen. Fx bærbar computer eller USB-stik
Brug kun godkendt data. Data med ukendt oprindelse kan indeholde virus eller malware.
Opbevar dit adgangskort og dine nøgler sikkert.
En kompromitteret adgangskode kan medføre at ondsindede aktører kan få utilsigtet adgang til dine personlige data, DTU`s data og DTU`s systemer. Derfor er stærke adgangskoder en vigtig del af DTU´s forsvar mod uautoriseret adgang til konti, data og systemer.
Opret en stærk adgangskode (du også kan huske igen)
En stærk adgangskode er lang, unik og svær at gætte, men let at huske for dig.
Din adgangskode skal bestå af:
Minimum 12 karakterer – jo længere jo bedre (så længe du kan huske koden igen).
Bland store og små bogstaver, tal og specialtegn – gerne i tilfældig rækkefølge.
Undgå de mest almindelige ord, navne eller sekvenser – fx ”password”, ”123456”, ”dit kæledyrs navn”, ”din kærestes navn, dit eget navn eller efternavn” etc.
Lav din egen huskeregel, så du kan huske dine koder.
Blandt andet kan du tage et tilfældigt navn og bruge hvert bogstav til startbogstavet i et andet ord. Fx Jette. Gør den svære med store bogstaver: JegElskerTulipanerTræerEgern. Gør den igen svære med specialtegn: Jeg3lskerTulipaner-Træer&Egern (30 tegn)
Find på en sætning du kan huske, som fx Jeg elsker bare is. Gør den svære og skriv første bogstav med stort og fjern mellemrum: JegElskerBareIs. Tilføj tal og/eller specialtegn: J3g-3lsker!Bar3-Is.
(Disclaimer: brug ikke de viste eksempler som din nye adgangskode)
Beskyt din adgangskode
For at passe på din adgangskode, skal du følge nedenstående regler:
Din adgangskode er privat. Del den ikke med nogen.
Brug en unik adgangskode til hvert system. Du må ikke bruge den samme adgangskode til forskellige systemer. På den måde vil det kun være én adgang, som er kompromitteret, hvis adgangskoden bliver afluret.
Vær særlig opmærksom på falske login-sider, der forsøger at efterligne velkendte systemer.
Husk at rette adgangskode på alle dine enheder. Når du har ændret din adgangskode, skal du huske at opdatere den på alle dine enheder, såsom din mobiltelefon eller tablet.
DTU udsættes hver dag på forsøg phishing. Derfor er det vigtigt, at du som medarbejder er opmærksom og ikke klikker på links eller vedhæftninger som du ikke forventer at modtage.
Phishing er falske mails, der forsøger at få dig til at klikke på links, åbne vedhæftninger eller afgive dine personoplysninger. Formålet er at få adgang til din DTU-konto og DTU’s systemer.
Sådan opdager du en phishing email
OBS: Hvis du er i tvivl, så klik ikke på links og åbn ikke vedhæftninger.
Vær særligt opmærksom ved disse tegn:
Uventet mail med link eller fildeling
Du modtager en mail, du ikke forventer, som beder dig klikke på et link – ofte med en besked om, at noget haster (fx din konto lukkes).
Afsenderen ser rigtig ud – men er det ikke helt alligevel
E-mailadressen ligner en officiel adresse, men har små ændringer (fx bogstaver eller tal, der er byttet rundt).
Link fører til falsk login-side
Du bliver sendt til en side, hvor du skal logge ind – siden kan ligne DTU, Microsoft eller andre kendte systemer, men adressen er ikke den rigtige.
Linket skjuler den rigtige adresse (hyperlink)
Teksten i linket ser troværdig ud, men hvis du holder musen over det, peger det på en anden web-adresse.
Har du klikket eller delt loginoplysninger, skal du straks gøre følgende:
Husk: Phishing kan ske for alle – det handler om hvordan du reagerer efterfølgende.
Er du i tvivl om troværdigheden af en henvendelse, er det vigtigt, at du ikke klikker på links eller åbner vedhæftninger i mailen før du har fået bekræftet at mailen stammer fra en troværdig afsender.
Kontakt afsenderen via andre kanaler (telefon, teams mv.), eller prøv på anden vis at bekræftet identitet af afsender.
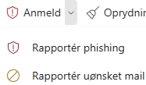
Cyber – og informationssikkerhed tilbyder phishing simuleringskampagner, hvor medarbejdere bliver trænet i at spotte tegn på phishing og reagere korrekt, ved at rapportere mistænkelige henvendelser i Outlook.
For bestilling kontakt teamleder Serena Faccio (serfa@dtu.dk).